EconomiaFinanzaScienza
Colpo da 6,3 miliardi di dollari su Binance: come gli hacker hanno svuotato i forzieri in quattro ore (e perché la falla fa paura a tutto il sistema)
Oltre 6,3 miliardi di dollari sottratti in meno di quattro ore dai portafogli online di Binance: ecco la ricostruzione tecnica del più grande furto cripto della storia, il ruolo degli hacker nordcoreani e le falle che mettono a rischio il settore.

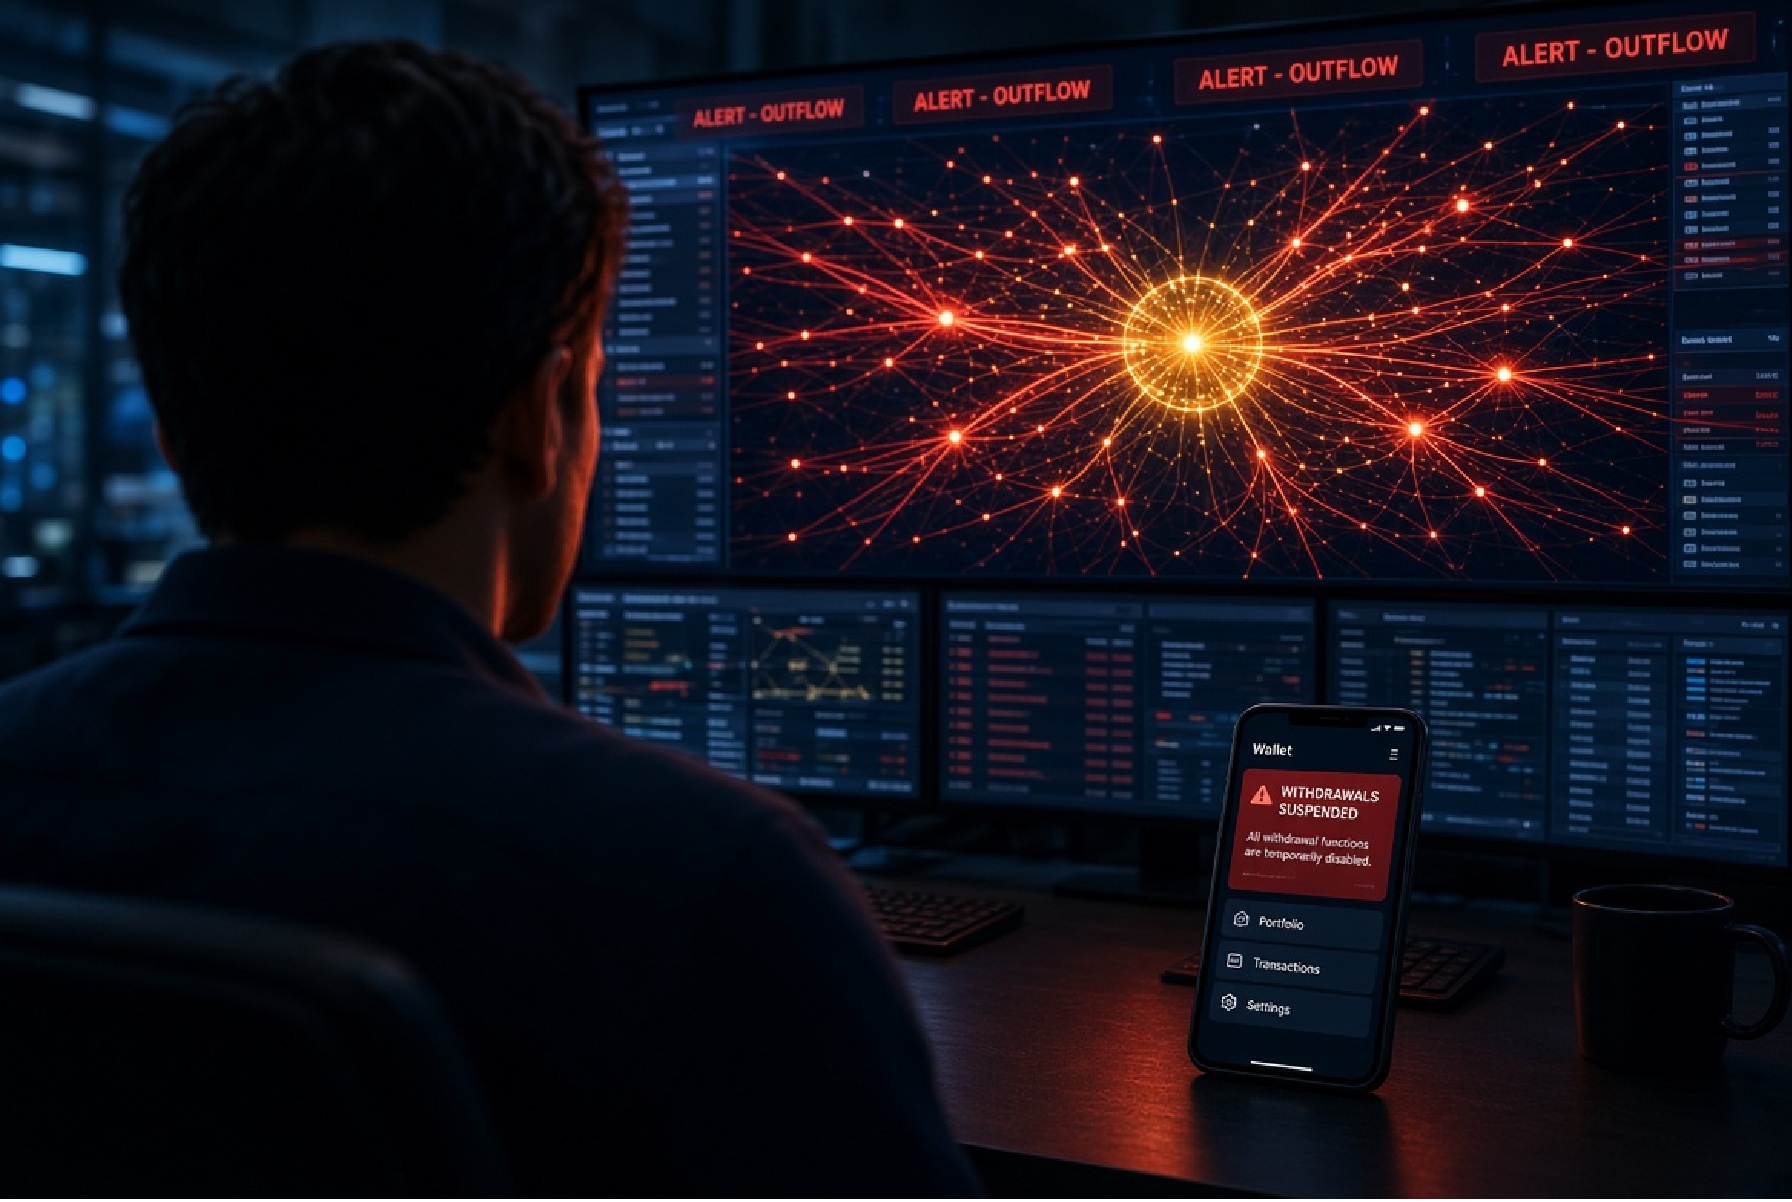
Un attacco informatico senza precedenti ha colpito Binance, il più grande scambio di criptovalute al mondo, sottraendo oltre 6,36 miliardi di dollari in meno di quattro ore. Si tratta del più grande furto digitale della storia in valore assoluto, messo a segno con un’operazione chirurgica che gli analisti attribuiscono agli hacker di Stato della Corea del Nord.
L’emorragia di capitali ha scosso l’intero mercato finanziario digitale e ha spinto la Casa Bianca ad aprire un’indagine federale con FBI e Secret Service. La piattaforma ha bloccato temporaneamente i prelievi e ha stanziato oltre 6,34 miliardi di fondi propri per coprire ogni centesimo, evitando una corsa agli sportelli che avrebbe potuto innescare un collasso sistemico.
Update: We have already covered $6B of the impacted amount of the hacked loss. https://t.co/WOHKdQLiSG
— Binance (@binance) November 1, 2026
Il paradosso del recupero: il 45% congelato e il mistero del “90% recuperato”
Sulle cifre messe in salvo è bene fare subito chiarezza con i dati reali alla mano, distinguendo tra blocchi sulla rete e copertura patrimoniale. Sebbene sui social sia rimbalzata la voce di un recupero fino al 90% dei fondi, le analisi indipendenti di società come Elliptic e TRM Labs, ripresi da Recoveris fotografano una realtà tecnica ben diversa.
Attraverso il congelamento forzato dei conti (il cosiddetto freeze), gli emittenti di monete digitali e i gestori delle reti sono riusciti a bloccare circa 2,84 miliardi di dollari, pari a circa il 44,2% del bottino. I restanti 3,59 miliardi di dollari (quasi il 56%) sono invece sfuggiti ai blocchi iniziali perché convertiti in fretta in asset non congelabili come Bitcoin ed Ethereum nativi.
Da dove nasce allora l’idea che il 90% o la totalità dell’importo sia in salvo? Dalla mossa finanziaria di Binance: l’azienda ha coperto il buco attingendo alle proprie riserve societarie per oltre 6,34 miliardi di dollari, sommando la liquidità interna ai circa 3 miliardi congelati sulla blockchain. Per i clienti il saldo è salvo al 100%, ma per le casse dell’exchange e per il mercato resta una voragine miliardaria finita nelle mani degli attaccanti.
Come è avvenuto il furto: la cronologia e la trappola tecnica
I pirati informatici — identificati con alta probabilità nell’unità d’élite nordcoreana TraderTraitor — non hanno forzato la cassaforte principale cercando di indovinare le password. Hanno usato un approccio molto più sottile, preparato per 36 ore e scatenato la sera del 29 ottobre 2026 su 17 portafogli operativi (hot wallet) distribuiti su 10 diverse blockchain. Gli Hot Wallet sono il punto più vulnerabile, perché immediatamente attaccabili, veri e propri portafogli online.
- L’intrusione iniziale: Tutto è partito dal computer portatile compromesso di un ingegnere interno (addetto allo sviluppo, DevOps), unito ad altri punti di accesso nella rete aziendale.
- L’inganno al sistema di firma: Gli hacker non hanno rubato le “chiavi private”, ma si sono infiltrati nel sistema informatico interno che invia gli ordini di pagamento. In pratica, non hanno rubato il timbro della banca, ma hanno convinto l’impiegato automatico a timbrare assegni falsi.
- Il colpo di mano su Ethereum (EIP-7702): Per il portafoglio principale (“Binance 14”), gli attaccanti hanno sfruttato una funzione introdotta su Ethereum nel maggio 2025, chiamata EIP-7702. Questa regola permette a un normale portafoglio di delegare tutte le proprie operazioni a un programma esterno automatico (smart contract).
- La raffica di 50 firme: Poiché il portafoglio di Binance faceva operazioni continue, il numero progressivo di sicurezza delle transazioni (chiamato nonce) cambiava ogni secondo. Gli hacker hanno quindi preparato in anticipo 50 autorizzazioni di delega consecutive: una di queste è andata a segno, trasformando il portafoglio di Binance in un “tubo” che per 3 ore e 50 minuti ha girato automaticamente agli hacker tutto ciò che conteneva e riceveva.
- Lo svuotamento simultaneo: Alle 20:20 UTC sono usciti 18.270 Bitcoin divisi su 19 indirizzi e oltre 612 milioni di dollari sulla rete TRON. Quattro minuti dopo, una singola transazione ha svuotato da Binance 14 ben 167.464 Ethereum e 1,615 miliardi di dollari in USDT, seguiti alle 20:41 da altri 780 milioni in USDC.
Chi ha bloccato i fondi (e perché il “decentralizzato” si salva col centralizzato)
Non appena è scattato l’allarme, è iniziata una corsa contro il tempo. Gli hacker sapevano che le stablecoin (le monete ancorate al dollaro come USDT e USDC) sono gestite da società private che possiedono un “interruttore di emergenza” per congelare i soldi a distanza.
Per questo i criminali hanno iniziato a svendere i dollari digitali in cambio di Ethereum, accettando perdite immediate tra il 12% e il 26% pur di incassare monete non bloccabili. In meno di un’ora, però, gli emittenti hanno alzato le barricate.
| Ente o Emittente | Asset bloccato o recuperato | Valore stimato (Milioni USD) |
| Tether | USDT (su 11 wallet) + XAUT (oro) | ~1.820 |
| Circle | USDC | ~825 |
| Binance | WBETH | ~75 |
| Ripple | RLUSD | 40,5 |
| Consiglio Arbitrum | ETH + ARB (trasferimento forzato) | ~30,5 |
È qui che emerge tutta l’ironia del mondo cripto. Un settore nato per fare a meno delle banche centrali e dei controlli dall’alto ha evitato il tracollo solo grazie ai “superpoteri” centralizzati di Tether, Circle e del Consiglio di sicurezza di Arbitrum, che è persino entrato nel portafoglio del ladro per riprendersi i fondi con la forza. Quando i miliardi spariscono, l’anarchia finanziaria lascia subito il posto al vecchio intervento d’autorità.
Ormai Binance ha ricominciato a permettere le operazioni sui wallet, progressivamente però, evidentemente controllando che non vi siano dei punti deboli:
Latest Withdrawal Update
Withdrawals have now been re-enabled for the following networks and assets:
New:
✅ ZEC: ZEC
✅ TON: USDT, GRAM
✅ SUI: SUIAlready Enabled:
✅ BTC: BTC
✅ ETH: ETH, USDT, USDC
✅ BSC: BNB, USDT, USDC
✅ XRP: XRP
✅ Base: ETH, USDC
✅ DOGE: DOGE
✅ OP… https://t.co/fvhTWyIR3O— Binance (@binance) November 1, 2026
I punti di debolezza: cosa non ha funzionato
L’analisi dell’incidente mette a nudo tre fragilità strutturali enormi nella gestione delle grandi piattaforme di scambio:
- Troppa liquidità nei portafogli connessi a internet: I cosiddetti hot wallet servono solo a gestire i prelievi quotidiani dei clienti, mentre il grosso dei capitali dovrebbe riposare nei cold wallet, casseforti scollegate dalla rete. Avere oltre 6,3 miliardi di dollari esposti online e accessibili dal sistema di prelievo automatico equivale a lasciare il caveau principale nel salone degli sportelli.
- Assenza di “freni di emergenza” automatici: Come ha notato Kok Tin Gan, amministratore delegato della società di sicurezza NyxLab, una singola compromissione ha dato agli attaccanti un permesso illimitato. È incredibile che un sistema informatico possa autorizzare l’uscita di miliardi di dollari in venti minuti senza che scatti un blocco automatico basato sui volumi anomali o senza richiedere l’approvazione fisica di più dirigenti.
- Vulnerabilità della catena di approvvigionamento interna: Bastano il computer infetto di un tecnico e l’accesso ai server interni per ingannare il motore di firma delle transazioni. Inoltre, gli hacker hanno inserito un meccanismo di “autodistruzione” delle tracce informatiche che sta rallentando le indagini.
Può ripetersi? I rischi economici per il futuro
La risposta breve degli esperti di sicurezza informatica è un secco sì, si ripeterà. Già l’anno scorso l’exchange Bybit aveva subito un furto da 1,5 miliardi di dollari con modalità simili attribuite sempre a Pyongyang. Con l’uso dell’intelligenza artificiale per scrivere codici d’attacco sempre più rapidi e per individuare falle nei contratti digitali, colpi di questa portata non sono più un’eccezione, ma un rischio operativo costante.
Dal punto di vista economico e geopolitico, le ricadute sono pesantissime:
- Finanziamento a Stati sanzionati: Anche incassando solo la metà del bottino al netto degli sconti di riciclaggio nei mixer (i “frullatori” digitali che fanno perdere le tracce dei soldi), la Corea del Nord si assicura in una sola notte oltre 2 o 3 miliardi di dollari in valuta pregiata. Sono risorse liquide che aggirano le sanzioni ONU e finanziano direttamente i programmi militari e nucleari di Pyongyang.
- Rischio di insolvenza per gli operatori minori: Binance ha le spalle abbastanza larghe per assorbire l’urto con il proprio fondo di riserva. Se un attacco identico colpisse un intermediario di medie dimensioni, o una banca tradizionale esposta agli asset digitali, il risultato sarebbe il fallimento immediato, con l’azzeramento dei risparmi dei clienti e un effetto domino sui mercati.
 Rimani aggiornato seguendoci su Google News!

Berlino e paura: la candidata della Linke teme i radicali del suo stesso partito. Rischio paralisi per la capitale tedesca

Crollo storico per Alphabet: l’intelligenza artificiale divora i margini di Google e brucia oltre 400 miliardi in Borsa

Sabotaggio informatico alle basi USA: i congelatori impazziscono e cuociono il cibo. Il Pentagono indaga per attacco ostile

Attacco storico a Binance: spariti 6,3 miliardi di dollari in 20 minuti. Bitcoin crolla e i prelievi si bloccano

You must be logged in to post a comment Login