AttualitàDifesaEconomia
Allarme rosso sul web: una falla storica nel codice PHP costringe governi e aziende a spegnere i server
Falla critica nel codice che muove il 70% del web: governi e aziende staccano la spina ai server per evitare attacchi devastanti scoperti dall’intelligenza artificiale.

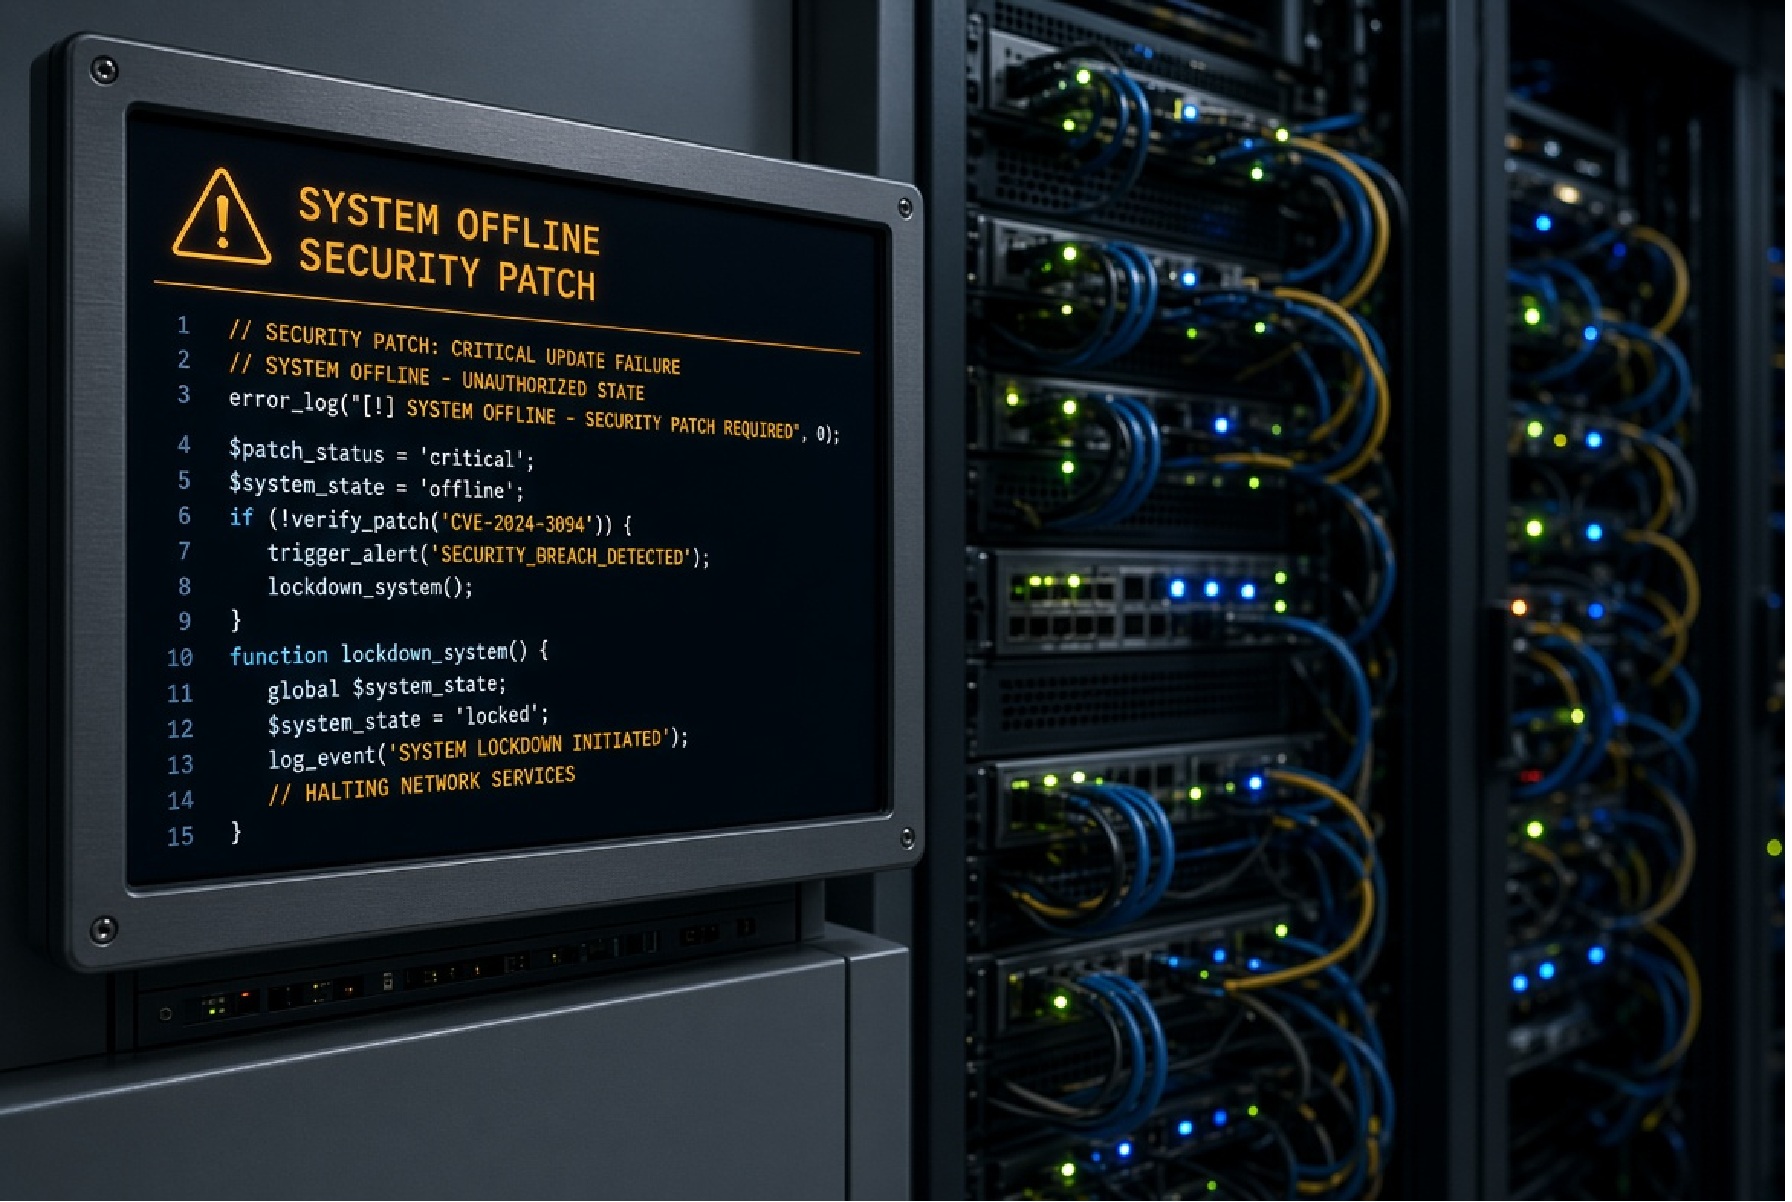
Due vulnerabilità critiche scoperte dall’intelligenza artificiale minacciano il 70% di internet. L’ordine delle autorità è perentorio: chi non aggiorna subito deve staccare la spina.
Se improvvisamente una parte considerevole della rete mondiale smette di rispondere, non siamo di fronte a un banale disservizio locale. Quello in corso è uno dei più gravi allarmi di sicurezza digitale dell’ultimo decennio: due falle catastrofiche individuate nel linguaggio di programmazione PHP hanno spinto governi, enti pubblici e grandi aziende a disattivare d’urgenza i propri portali web per evitare il peggio.
L’avviso diffuso dalle principali agenzie di sicurezza internazionali, dalla National Security Agency (NSA) statunitense al National Cyber Security Centre britannico fino al CERT dell’Unione Europea, non usa mezzi termini. Alle organizzazioni che non sono in grado di applicare tempestivamente le correzioni software è stato raccomandato di spegnere i server e mettersi offline.
BREAKING: NSA issues urgent warning over two critical PHP security flaws that could put websites worldwide at risk, urging organizations to take affected systems offline if they cannot be immediately secured. pic.twitter.com/tBbufAyfKt
— Insider Paper (@TheInsiderPaper) October 21, 2026
I primi effetti concreti si sono visti nel giro di poche ore: il governo finlandese ha sospeso i propri servizi pubblici online, i Paesi Bassi hanno oscurato i siti della Camera dei deputati e della sanità pubblica, mentre pagine della BBC e sezioni di Wikipedia sono risultate inaccessibili. Spegnere tutto è parso l’unico argine immediato contro un’ondata di intrusioni imminente.
Il pericolo reale: porte spalancate ai pirati informatici
Per comprendere la reale portata del pericolo occorre guardare sotto il cofano di internet. Il linguaggio PHP è l’impalcatura nascosta su cui poggia circa il 70% dei siti mondiali. Muove piattaforme popolari come WordPress, Joomla e Drupal, oltre a innumerevoli negozi digitali costruiti su Magento o WooCommerce.
Le falle scoperte consentono quella che nel gergo tecnico viene definita esecuzione di codice da remoto senza autenticazione (Unauthenticated Remote Code Execution). Tradotto in termini semplici per chi non mastica informatica: un criminale informatico non ha bisogno di rubare password o ingannare gli operatori con email truffa. Gli basta inviare una specifica richiesta attraverso la rete per impartire ordini diretti al computer che ospita il sito.
Una volta ottenuto l’accesso, il malintenzionato può fare tabula rasa: copiare i database con i dati bancari e personali dei clienti, cancellare file, installare ransomware per chiedere riscatti milionari o utilizzare il server come ponte per lanciare ulteriori attacchi su larga scala.
Scoperte dall’intelligenza artificiale dopo dieci anni nell’ombra
L’aspetto più sconcertante della vicenda risiede nel modo in cui questi difetti sono venuti a galla. A scovarli non è stata una svista ordinaria, ma modelli avanzati di intelligenza artificiale sviluppati da OpenAI e impiegati dagli analisti delle società di sicurezza Wiz e Calif.
Questi bug erano presenti nel codice da oltre dieci anni, attraversando indisturbati generazioni di aggiornamenti a partire dalla vecchia versione PHP 5. L’intelligenza artificiale ha permesso di individuare in poche ore ciò che l’occhio umano non aveva notato in un decennio, creando exploit dimostrativi a velocità supersonica.
Si apre così un paradosso inquietante: la stessa tecnologia che oggi permette ai ricercatori di trovare le falle prima che sia troppo tardi è nelle mani dei sindacati criminali, pronti ad automatizzare gli attacchi contro i server non ancora aggiornati. Società di infrastruttura come Cloudflare hanno confermato che i primi tentativi di scansione e offensiva sono già partiti.
Il salasso economico per le aziende e la trappola degli aggiornamenti
Al di là dell’aspetto tecnico, l’impatto economico per le imprese è immediato e pesante. Mettere offline un portale web o un e-commerce significa azzerare le vendite e interrompere la catena logistica. Ogni minuto a saracinesca abbassata brucia fatturato, deprime i flussi di cassa e incrina la fiducia dei consumatori.
Inoltre, risolvere il problema non è un’operazione priva di costi. La patch rilasciata dalla PHP Foundation copre soltanto le versioni moderne del linguaggio. Migliaia di piccole e medie imprese utilizzano invece versioni obsolete (come la serie 7 o la 8.1, ormai prive di supporto ufficiale), spesso integrate in gestionali aziendali personalizzati.
Per queste realtà, aggiornare non significa premere un pulsante. Richiede interventi costosi da parte di programmatori esterni, la riscrittura di moduli incompatibili e giorni di verifiche per evitare che il sito si blocchi del tutto.
| Categoria d’impatto | Effetto operativo | Conseguenza economica |
| Siti istituzionali e PA | Sospensione precauzionale dei portali | Blocco delle pratiche dei cittadini e costi di ripristino |
| E-commerce e PMI | Carrelli inaccessibili o rischio furto dati | Perdita immediata di vendite e rischio sanzioni privacy |
| Fornitori di hosting | Traffico anomalo e server sovraccarichi | Spese straordinarie di assistenza e sicurezza |
Chi non dispone delle risorse finanziarie per intervenire subito si trova davanti a una scelta drammatica: rimanere aperto rischiando la distruzione dei propri archivi o spegnere tutto subendo una perdita certa. In un’economia digitalizzata, una crepa nel codice di base si trasforma in una tassa imprevista e salata per l’intero sistema produttivo.
 Rimani aggiornato seguendoci su Google News!

Il cavallo di Troia dell’auto elettrica: la Thailandia apre a Pechino e la sua industria implode. Il drammatico avviso per l’Europa

La sovranità a bilancio condizionato: Meloni tra Bruxelles, nuovo debito e promesse tradite

«Ci armiamo»: i commercianti francesi pronti all’autodifesa. Vetrine distrutte, incassi azzerati e lo spettro dello scontro civile

Meloni non firma il decreto per gli aumenti ai magistrati

You must be logged in to post a comment Login