DifesaEconomiaItaliaRegno Unito
Revolut cede passaporti e registri Bitcoin ai truffatori: l’incredibile falla partita da una mail di Stato italiana
Un dipendente pubblico italiano viene violato e gli hacker usano la sua mail istituzionale per chiedere i dati dei clienti di Revolut: la fintech consegna passaporti, indirizzi e conti Bitcoin di patrimoni elevati senza verificare l’identità del mittente, mettendo a rischio l’incolumità degli utenti e la sua quotazione da 200 miliardi.

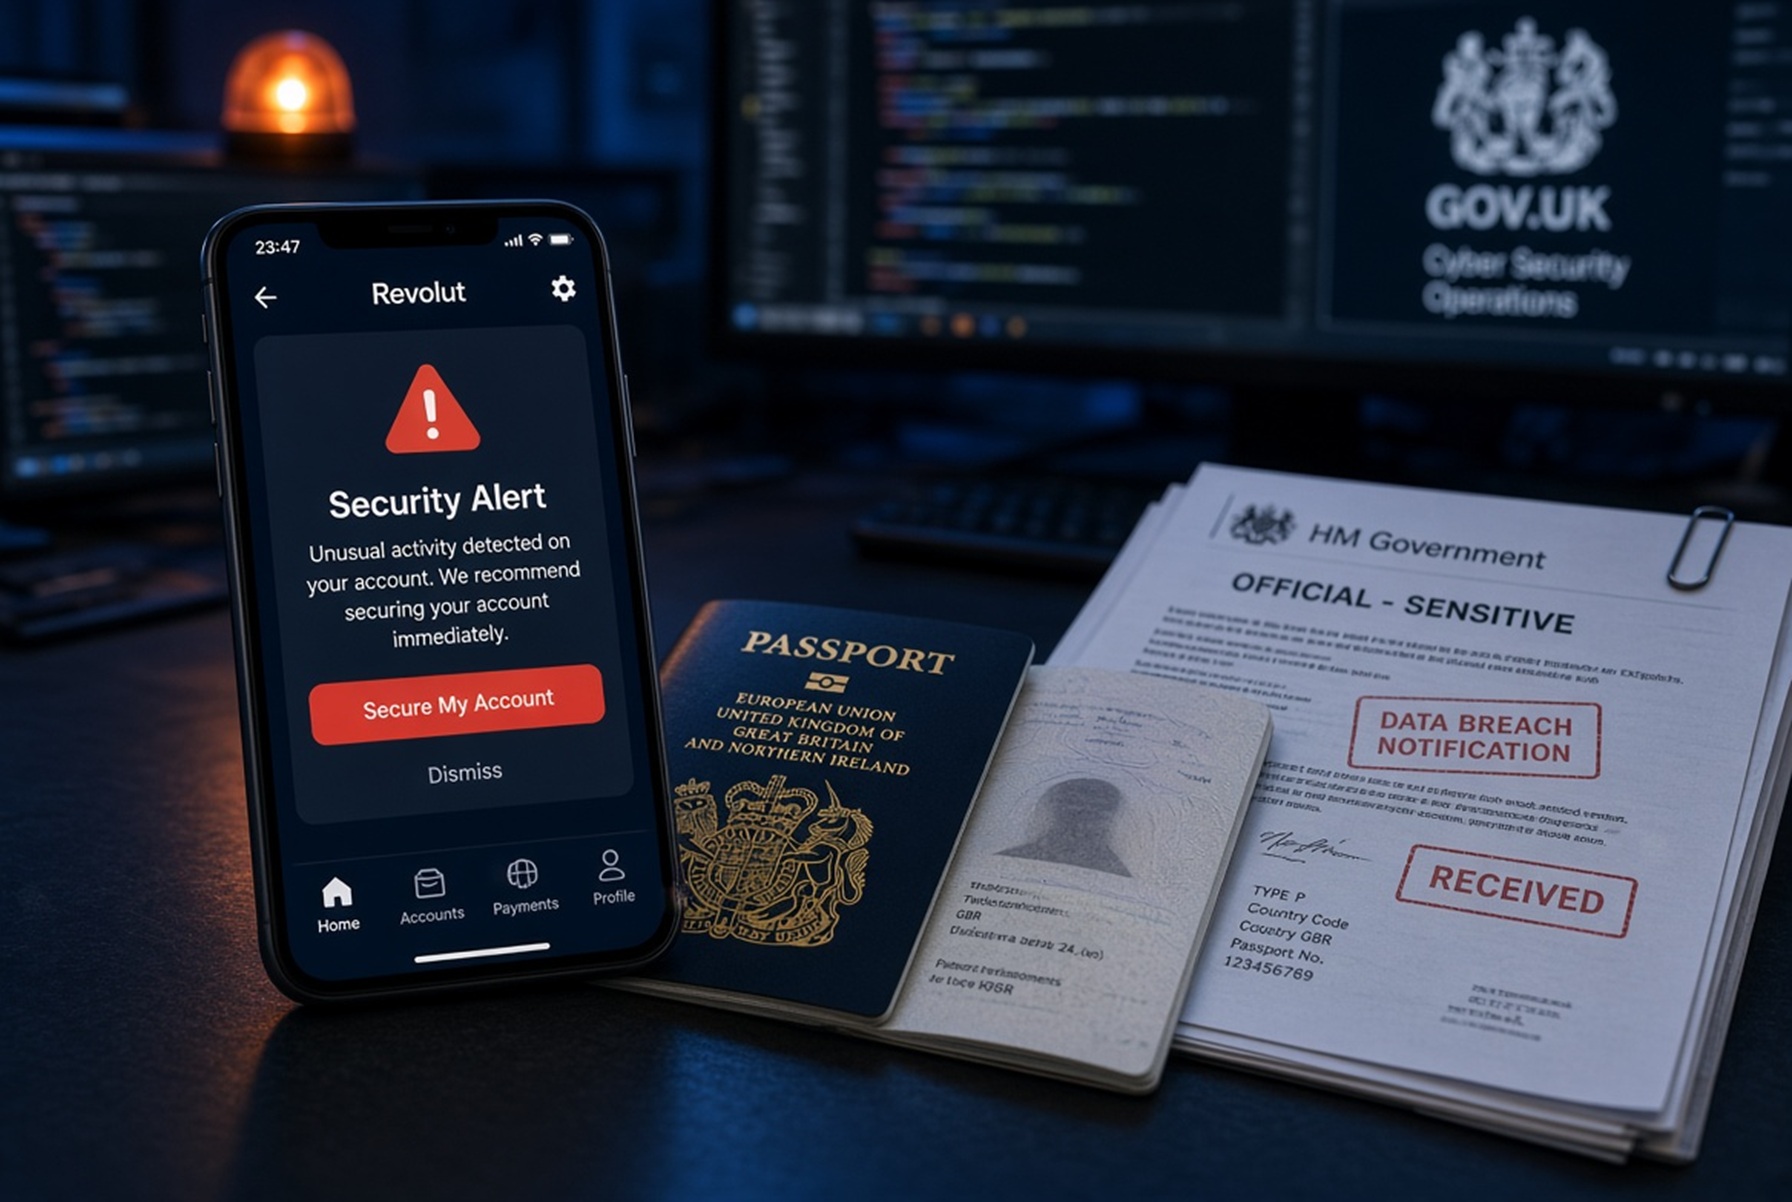
Centinaia di dati sensibili, passaporti, indirizzi di residenza e perfino la cronologia completa delle transazioni in Bitcoin sarebbero finiti nelle mani di criminali informatici. Non a causa di un sofisticato attacco ai server della banca, ma perché l’istituto li avrebbe consegnati spontaneamente, ingannato da una richiesta proveniente da una casella di posta elettronica istituzionale italiana precedentemente violata.
La vicenda, confermata nelle sue linee generali dal colosso finanziario britannico Revolut, rischierebbe di trasformarsi in uno dei peggiori incidenti di reputazione e sicurezza per il settore fintech europeo. Tra i profili colpiti figurerebbero in primo luogo clienti facoltosi e noti imprenditori del settore delle criptovalute, tra cui Marc Zeller e Mark Karpelès.
Per queste persone l’esposizione non rappresenterebbe soltanto una minaccia economica, ma un pericolo concreto per l’incolumità fisica. Conoscere l’indirizzo di residenza e l’entità esatta del patrimonio in criptovalute espone i titolari al rischio di rapine violente ed estorsioni mirate. Alcune delle vittime avrebbero già ricevuto minacce tali da valutare un repentino cambio di abitazione.
Mentre l’azienda rassicura sostenendo che i sistemi informatici e i depositi monetari non sono stati violati, la dinamica degli eventi racconterebbe una realtà ben diversa e a perfino molto più imbarazzante. La violazione non avrebbe riguardato la cassaforte, ma la porta d’ingresso, aperta con troppa disinvoltura dal personale preposto ai controlli legali.
Tutto sarebbe iniziato circa cinque mesi fa. Secondo le ricostruzioni emerse nel settore della sicurezza informatica, un funzionario pubblico italiano sarebbe stato infettato da un software malevolo per il furto di credenziali personali.
‼️ BREAKING: Our investigations team at Duel is in contact with the Revolut hacker, and we've found out a lot more about how he did what he did.
– The hacker got access to government employee accounts using an infostealer. After gaining access to an employee's email, they would… pic.twitter.com/z0zoCGqDpA
— Korra (@korraflow) September 15, 2026
I malintenzionati avrebbero così assunto il controllo di una casella email ufficiale della pubblica amministrazione italiana. Un canale formale, dotato di certificati autentici e reputazione impeccabile, capace di superare senza intoppi i filtri di sicurezza digitali.
I pirati avrebbero gestito la casella per mesi con estrema cura, monitorando le risposte in tempo reale e cancellando ogni traccia per non insospettire il legittimo titolare dell’account. Da questo indirizzo sarebbero quindi partiti finti ordini europei di indagine (OEI) indirizzati a Revolut Bank UAB, l’entità bancaria con sede in Lituania attraverso cui la società opera in Europa.
La scelta della giurisdizione lituana non sarebbe stata casuale. Gli aggressori avrebbero scoperto che la sede di Vilnius rispondeva con particolare sollecitudine alle richieste giudiziarie transfrontaliere, senza pretendere le verifiche supplementari che altri istituti impongono di norma.
Nel corso di quasi cinque mesi, Revolut avrebbe risposto a ripetute richieste fraudolente inviando montagne di dati riservati. Il paradosso avrebbe raggiunto vette surreali: stando a quanto divulgato, in un’occasione in cui gli hacker avevano inviato un modello burocratico errato, il personale della banca avrebbe risposto spiegando loro come correggere il documento per ottenere le informazioni richieste.
L’amara ironia di questo episodio salta agli occhi di chiunque utilizzi i moderni servizi bancari. Da anni gli utenti subiscono un regime di controlli asfissiante in nome delle norme antiriciclaggio e del principio di riconoscimento del cliente (KYC).
Basta un bonifico insolito o una dichiarazione dei redditi non aggiornata per vedersi recapitare notifiche perentorie: invia subito documenti personali, passaporti e foto aggiornate, pena la chiusura immediata del conto corrente entro venti giorni. Il cittadino comune viene trattato come un potenziale criminale e costretto a spogliarsi di ogni riservatezza. Tuttavia, quando una banda organizzata si presenta con un indirizzo istituzionale compromesso, quello stesso archivio di dati riservati verrebbe consegnato su un piatto d’argento, senza che nessuno effettui una banale verifica telefonica o chieda una contro-conferma per vie ufficiali.
Stando alle notifiche ricevute dai clienti coinvolti, il pacchetto informativo finito nelle mani dei truffatori comprenderebbe:
- Dati personali e recapiti: nomi completi, date di nascita, numeri telefonici privati, indirizzi di residenza e caselle email.
- Documenti di riconoscimento: copie fotografiche integrali di patenti di guida e passaporti in corso di validità.
- File di convalida: i cosiddetti “selfie” di verifica scattati al momento dell’apertura del conto.
- Dettagli patrimoniali: estratti conto, codici IBAN, registri completi dei prelievi e la cronologia analitica dei movimenti in Bitcoin.
Per cogliere la distanza tra la narrativa aziendale e la gravità effettiva del problema, è utile confrontare le versioni:
| Aspetto dell’evento | Versione ufficiale della banca | Conseguenze pratiche riscontrate |
| Sicurezza dei conti | I sistemi centrali non sono stati violati e i saldi sono intatti. | Le informazioni sottratte permettono furti d’identità e aperture di prestiti fraudolenti. |
| Natura dell’attacco | Frode esterna sofisticata basata sull’inganno di domini statali. | Grave cedimento delle procedure interne di conformità e assenza di verifiche incrociate. |
| Portata dell’impatto | Coinvolto un numero limitato di utenti subito contattati. | Bersagliati clienti patrimonializzati esposti al pericolo di estorsioni fisiche. |
Le ricadute economiche per Revolut potrebbero rivelarsi pesanti. Con oltre 80 milioni di clienti e un’espansione aggressiva che tocca decine di mercati, la società mira a una quotazione in Borsa con una valutazione stimata fino a 200 miliardi di dollari.
Un incidente di tale superficialità operativa mina la fiducia dei grandi investitori e rischia di attirare l’attenzione severa delle autorità di vigilanza bancaria. L’approvazione condizionata appena ottenuta negli Stati Uniti per istituire una banca nazionale potrebbe subire un improvviso rallentamento, mentre nell’Unione Europea incombono le sanzioni del GDPR, che possono raggiungere il 4% del fatturato mondiale annuo.
L’intera vicenda dimostra come la sicurezza informatica non possa basarsi sul presupposto ingenuo che una mail governativa sia sempre autentica. Anche di fronte alle autorità pubbliche deve applicarsi il modello “Zero Trust”: ogni richiesta di accesso ai dati privati deve essere verificata con rigore, indipendentemente dal mittente. Alla fine ogni volta che diamo i dati a una banca li affidiamo a qualcuno che poi può diffonderli senza controlli approfonditi. Inoltre chiadiamoci: perché è diventato così facile per un’autorità stuale qualsiasi impossessarsi dei dati finanziari dei cittadini, senza nessun controllo e senza nessuna responsabilità?
 Rimani aggiornato seguendoci su Google News!

La rivolta dei Nobel della matematica: «L’intelligenza artificiale sta distruggendo la nostra scienza per fare cassa»

Il disastro dell’auto elettrica: Audi offre fino a 10.000 dollari ai clienti per fargli tenere le auto elettriche!

Il bluff di REPowerEU: la Corte dei Conti smaschera il fallimento energetico di Bruxelles. Soldi spariti e industria al bivio

L’America rischia di soffocare nel debito: le crypto offrono una stampella di Washington

You must be logged in to post a comment Login