AttualitàEconomiaScienza
Buio digitale a Pyongyang: tutti i siti della Corea del Nord spariscono dal web per oltre 24 ore. Attacco segreto o collasso interno?
Un misterioso blackout di oltre 24 ore ha cancellato dal web quasi tutti i siti ufficiali della Corea del Nord, inclusi media di Stato, ministeri e compagnia aerea: ecco cosa è successo nella rete di Pyongyang e perché le tre linee con Cina, Russia e Filippine non sono bastate a evitare il collasso.

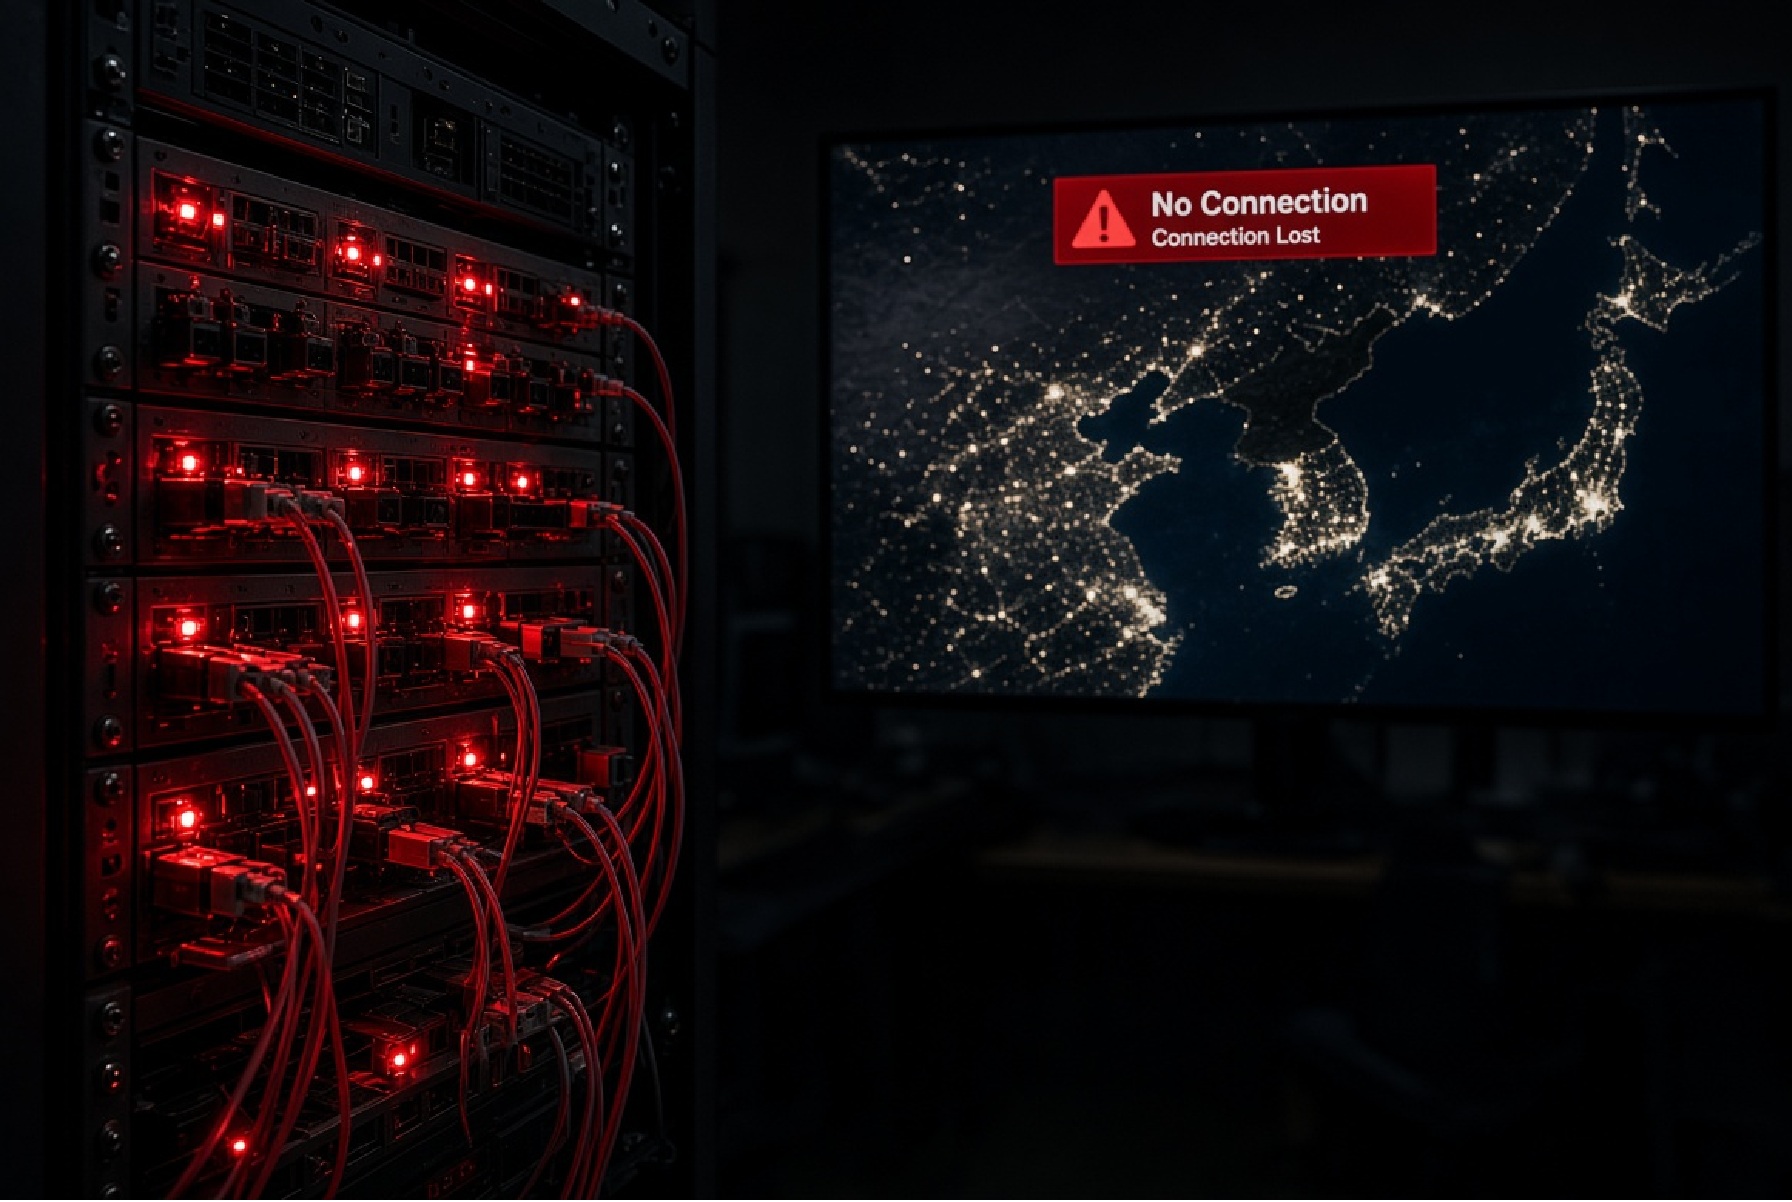
Un intero Paese è stato cancellato dalla rete globale nel giro di pochi minuti. Da martedì mattina, quasi tutti i siti internet della Corea del Nord hanno smesso di funzionare all’improvviso, tagliando fuori il resto del mondo da ogni canale digitale ufficiale di Pyongyang per oltre ventiquattro ore.
Il blocco è scattato intorno alle 11:00 ora locale, in un momento già carico di tensione informativa. All’estero si cercavano infatti conferme sull’apparizione pubblica di Kim Jong Un a una fiera dell’abbigliamento e delle calzature, evento che aveva appena smentito le voci sulla sua presunta scomparsa. Chi provava ad aprire i portali nordcoreani si è trovato davanti solo pagine irraggiungibili.
Cosa è andato in tilt: l’anatomia di un isolamento totale
L’interruzione ha colpito in modo simultaneo l’intera facciata digitale dello Stato nordcoreano, lasciando al buio tanto gli organi di propaganda quanto i servizi civili e diplomatici.
Sono spariti dalla rete l’agenzia di stampa statale KCNA, i quotidiani ufficiali Rodong Sinmun e Minju Joson, e la radio per l’estero Voice of Korea. Insieme ai media sono crollati il portale governativo Naenara, il sito del ministero degli Esteri, il catalogo ufficiale DPRK Portal e persino il sito della compagnia aerea di bandiera Air Koryo.
Perfino il server centrale di posta elettronica del Paese, gestito da Silibank, ha smesso di rispondere. Secondo i dati rilevati dalla piattaforma di monitoraggio Pingdom, i segni di vita nelle ventiquattro ore successive sono stati minimi e frammentati.
| Servizio o portale colpito | Funzione principale | Stato durante le oltre 24 ore di blackout |
| KCNA | Agenzia di stampa ufficiale | Offline per 19 ore su 24, con brevi riapparizioni martedì |
| Rodong Sinmun / Minju Joson | Quotidiani di Stato | Offline quasi totale, attivi solo per circa 10 minuti mercoledì |
| Ministero degli Esteri / Naenara | Portali istituzionali e governativi | Irraggiungibili salvo brevissimi lampi mercoledì mattina |
| Air Koryo | Compagnia aerea nazionale | Completamente fuori servizio insieme al resto della rete |
| Server SMTP Silibank | Infrastruttura email nazionale | Bloccato dalle 11:00 di martedì, attivo solo per 5 minuti mercoledì |
North Korea hit by widespread internet blackout as state websites go darkhttps://t.co/hT5X6IaqbP
— Insider Paper (@TheInsiderPaper) October 22, 2026
Il paradosso delle tre linee bloccate
L’aspetto tecnico più curioso riguarda l’infrastruttura di rete nordcoreana, nota come “Ryugyong-dong”. Negli ultimi anni Pyongyang aveva lavorato proprio per diversificare i propri accessi ed evitare di rimanere appesa a un unico cavo.
Storicamente, il traffico web nordcoreano passava solo attraverso l’operatore statale cinese China Unicom, sfruttando indirizzi IP legati alla rete Cenbong di Hong Kong. Dal 2017 si è affiancato un secondo collegamento fornito dalla società di telecomunicazioni russa TransTeleCom.
Dal 2023, inoltre, sia le linee cinesi sia quelle russe hanno iniziato a instradare il traffico anche su una rete secondaria con base nelle Filippine. Eppure, nonostante tre canali distinti, tutto si è fermato nello stesso istante. Quando si hanno tre porte di uscita diverse ma nessuno riesce comunque a passare, significa che l’ingorgo si trova dentro l’edificio principale.
Le ipotesi sul tavolo: manutenzione o vendetta informatica?
Tra le prime cause valutate dagli analisti, due sono state scartate quasi subito. L’idea che le autorità nordcoreane abbiano spento tutto di proposito per bloccare le notizie su Kim non regge: mentre il sito era morto, l’agenzia KCNA ha continuato a trasmettere regolarmente i propri dispacci via cavo alle agenzie internazionali.
Anche la pista del sovraccarico dovuto a troppi utenti stranieri in cerca di notizie sul leader appare debole. Un’ondata di lettori curiosi avrebbe potuto rallentare i siti dei giornali, ma non avrebbe mai mandato fuori uso il server delle email di Silibank o le pagine dei voli di Air Koryo.
Restano quindi due ipotesi principali riportate dagli osservatori:
- Una manutenzione straordinaria fuori scala: Pyongyang in passato ha già spento i propri siti per aggiornare i collegamenti in entrata dalla Cina. Tuttavia, un blocco superiore alle ventiquattro ore supera di gran lunga i tempi normali di qualsiasi intervento tecnico programmato.
- Un attacco informatico esterno: La Corea del Nord ha già subito ritorsioni pesanti. Nel 2014, dopo l’attacco nordcoreano a Sony Pictures, attivisti rimasti ignoti oscurarono i siti del regime per dieci ore. A inizio 2022, l’hacker americano Alejandro Caceres (noto come “P4x”) paralizzò da solo siti ed email di Pyongyang con attacchi DDoS per punire il regime che aveva tentato di spiare i ricercatori di sicurezza occidentali. Stavolta, però, manca ancora qualsiasi rivendicazione.
Le cause non dette: cosa può essere successo davvero dietro le quinte
Oltre alle piste più battute, esistono quattro possibili spiegazioni tecniche e strategiche non citate nei resoconti immediati, ma capaci di spiegare perché i siti siano riapparsi solo per cinque o dieci minuti mercoledì mattina prima di spegnersi di nuovo:
- Un errore di configurazione sui router di confine (BGP): La Corea del Nord collega la propria rete esterna a pochissimi nodi centrali. Basta un errore umano di un tecnico nordcoreano nell’aggiornare le tabelle di instradamento (il protocollo BGP che indica al mondo dove si trovano gli indirizzi IP) per rendere l’intero Paese invisibile, rendendo inutili sia il cavo cinese sia quello russo.
- Il guasto fisico di apparati datati: Quei brevi lampi di connessione di mercoledì mattina, lunghi appena cinque o dieci minuti, sono tipici di un sistema centrale che viene riavviato a mano dai tecnici e va subito in blocco per surriscaldamento o rottura di componenti. A causa delle sanzioni, Pyongyang utilizza spesso server e apparati di rete vecchi e difficili da riparare.
- L’installazione di nuovi filtri di sicurezza statali: Il regime potrebbe aver approfittato di una finestra temporale per inserire nuovi apparati di controllo del traffico o riorganizzare la propria architettura interna con il supporto di tecnici alleati, incontrando però problemi di compatibilità che hanno prolungato il blackout.
- Un’azione silenziosa di un apparato statale straniero: A differenza degli attivisti o dei singoli hacker come P4x, le agenzie di intelligence e difesa informatica statali non rilasciano comunicati stampa. Un’operazione mirata per testare i tempi di ripristino di Pyongyang o per disturbare una cabina di regia informatica lascia esattamente questo tipo di silenzio.
La questione non è comunque scevra di curiosità. Uno Stato capace di addestrare gruppi di hacker temuti in tutto il mondo si ritrova, sul piano delle proprie infrastrutture di casa, appeso a una manciata di server fragili che possono spegnersi da un momento all’altro, sempre che si sia trattato di una rottura e non di un astuto, e ben organizzato, attacco esterno.
 Rimani aggiornato seguendoci su Google News!

Il cibo industriale danneggia il cervello in silenzio: cosa svelano le risonanze magnetiche

Gas europeo verso i 90 euro: torna l’incubo del 2022 e Goldman Sachs avverte che quota 150 è dietro l’angolo

L’asse energetico Trump-Putin si allargherà a Xi Jinping? Gas russo targato USA e vertice a tre senza Kiev e Bruxelles

Francia a ferro e fuoco: Parigi taglia i sussidi ai saccheggiatori ed estende il coprifuoco

You must be logged in to post a comment Login